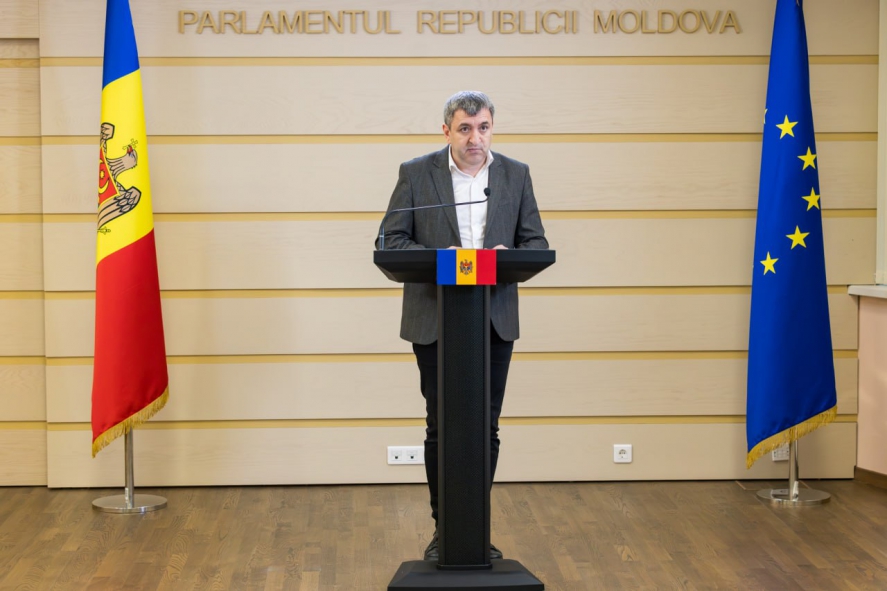
Comisia pentru securitate națională, apărare și ordine publică a Parlamentului a audiat reprezentanții instituțiilor competente în legătură cu atacurile cibernetice asupra sistemelor informaționale de stat. Ședința s-a desfășurat cu ușile închise, pentru a nu periclita desfășurarea anchetei. La finalul audierilor, președintele Comisiei, deputatul Lilian Carp, a prezentat principalele concluzii în cadrul unui briefing de presă, informează TRIBUNA.
Potrivit președintelui Comisiei, atacul cibernetic a avut loc în perioada 19-23 octombrie 2026, iar pe marginea acestui caz a fost pornită o cauză penală. În decursul celor patru zile, s-au înregistrat peste 6 milioane de accesări, efectuate prin intermediul mai multor adrese IP și conturi, fiind accesate circa 750 de mii de seturi de date. Deputatul a precizat că numărul accesărilor nu corespunde numărului persoanelor vizate, întrucât același profil poate fi accesat de mai multe ori. În prezent, Guvernul desfășoară un audit pentru a stabili numărul exact al cetățenilor ale căror date au fost accesate.
Lilian Carp a solicitat instituțiilor responsabile să explice de ce nu au intervenit în momentul în care au constatat un număr de accesări mult mai mare decât cel obișnuit.
„Instituțiilor de drept le-a fost recomandat să studieze toate modalitățile despre felul cum a avut loc acest atac cibernetic și despre persoanele care stau în spatele lui, pentru că un asemenea atac, într-un mod destul de «silențios», lasă destul de multe semne de întrebare cum instituțiile au coordonat între ele atunci când au văzut un număr de accesări atât de mare”, a menționat Lilian Carp, precizând că în Republica Moldova au loc zilnic zeci sau chiar sute de tentative de atacuri cibernetice, care sunt detectate de autoritățile competente.

Președintele Comisiei a subliniat că serviciul guvernamental de jurnalizare MLog, care asigură păstrarea istoricului și trasabilitatea tuturor acțiunilor, va permite reconstituirea exactă a modului în care a fost obținut accesul neautorizat la bazele de date ale Republicii Moldova. Potrivit lui Lilian Carp, la această etapă se cunoaște că atacul a fost realizat de pe mai multe adrese IP utilizate pentru generarea unor IDNP-uri false.
„La etapa actuală se cunoaște că acest atac cibernetic a fost făcut din afara Republicii Moldova, dar este nevoie de investigații suplimentare, pentru că o parte dintre acele IP-uri care au fost folosite sunt identificate în țări mai exotice și atunci este necesar de văzut de către cine au fost cumpărate aceste IP-uri, pentru a ajunge la comanditarul principal care a făcut acest atac cibernetic. Ceea ce urmează – organele de drept să identifice nu doar cine a făcut atacul cibernetic, dar și cine se face vinovat de faptul că nu a reacționat atunci când numărul accesărilor era atât de mare, încât trebuia să atragă atenția reprezentanților instituțiilor de drept”, a declarat președintele Comisiei pentru securitate națională, apărare și ordine publică, Lilian Carp.
La audieri au participat reprezentanți ai Serviciului de Informații și Securitate, Procuraturii Generale, Ministerului Afacerilor Interne, Ministerului Dezvoltării Economice și Digitalizării, Serviciului Tehnologia Informației și Securitate Cibernetică, Centrului Național pentru Protecția Datelor cu Caracter Personal, Agenției pentru Securitatea Cibernetică, Agenției Servicii Publice și Agenției de Guvernare Electronică.

 Loading ...